Robo de credenciales de AWS con agentes de IA: qué revisar ya
Según BleepingComputer, atacantes usan agentes de IA AntiFox para robar credenciales de AWS. Qué significa para empresas en Colombia que operan en la nube y qué controles revisar hoy.
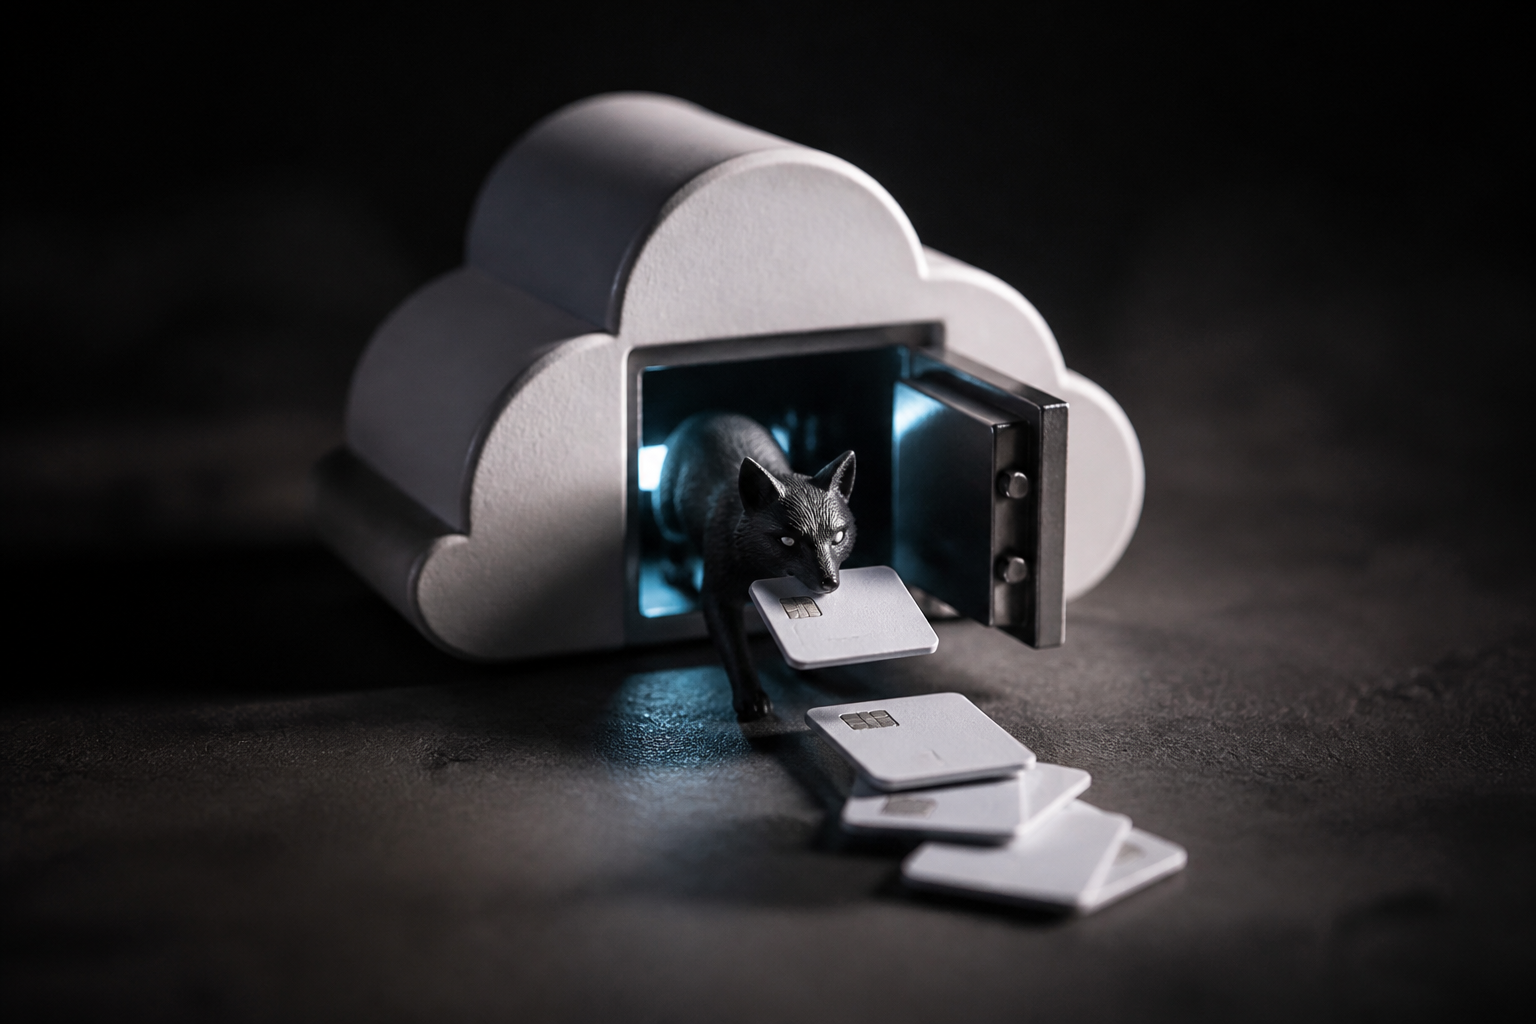
Según BleepingComputer, hay atacantes que usan agentes de inteligencia artificial conocidos como AntiFox en ataques para robar credenciales de Amazon Web Services (AWS). La noticia confirma con un caso concreto lo que el sector venía advirtiendo: la IA agéntica también acelera los ataques, no solo la productividad. Para cualquier empresa en Colombia con servidores, bases de datos o aplicaciones en AWS, la conclusión es directa. Las llaves de acceso a la nube son hoy uno de los activos más buscados, y protegerlas no puede esperar.
Qué se sabe del uso de agentes de IA AntiFox
El dato central del reporte es claro: agentes de IA identificados como AntiFox se están usando en campañas cuyo objetivo es quedarse con credenciales de AWS. Todavía no se conocen del todo los detalles técnicos: cómo llegan a sus objetivos, qué tan automatizado es el proceso o cuántas organizaciones se han visto afectadas. Por eso conviene no sacar conclusiones apresuradas sobre el mecanismo exacto.
Lo que sí se puede afirmar es la tendencia. Los delincuentes ya no solo usan modelos de lenguaje para redactar correos de phishing más convincentes. Ahora usan agentes capaces de ejecutar tareas de forma encadenada, y los apuntan contra la infraestructura en la nube de las empresas.
Por qué el robo de credenciales de AWS es tan grave
Una credencial de AWS no es una contraseña cualquiera. Según los permisos que tenga, puede abrir la puerta a las bases de datos de clientes, a los respaldos, a los servidores de producción y a la capacidad de crear recursos nuevos a nombre de la empresa. En incidentes de este tipo, los escenarios habituales son estos:
- Fuga de información: datos personales de clientes, facturación o información comercial sensible.
- Costos inesperados: el atacante levanta máquinas para su propio beneficio y la cuenta llega a la empresa en dólares.
- Interrupción del servicio: borrado o cifrado de recursos, con tiendas en línea, sistemas internos o integraciones caídas.
- Riesgo legal: en Colombia, una fuga de datos personales implica obligaciones frente a la Ley 1581 de 2012 y la Superintendencia de Industria y Comercio.
Para una pyme, cualquiera de estos escenarios puede costar más que años de inversión en buenas prácticas de seguridad.
Qué cambia cuando el atacante usa un agente de IA
La diferencia principal está en la escala y la velocidad. Una tarea que antes exigía horas de trabajo manual a un atacante con experiencia puede delegarse a un agente que la repite sin cansarse, sobre muchos objetivos a la vez y con un costo muy bajo. Eso cambia la cuenta para las empresas medianas y pequeñas: ya no hace falta ser un blanco grande y atractivo para recibir atención. Basta con tener una configuración débil que un sistema automatizado pueda encontrar.
Por eso, el viejo argumento de «somos muy pequeños para que nos ataquen» pierde todavía más sentido. Cuando el ataque se automatiza, todos los que tienen algo expuesto entran en la lista.
Cómo proteger las credenciales de AWS: qué revisar ya
Sin conocer aún todos los detalles de AntiFox, hay controles que reducen el riesgo frente a cualquier intento de robo de credenciales de AWS. Son medidas conocidas, pero muchas empresas las tienen a medias:
- Autenticación multifactor (MFA) obligatoria en la cuenta raíz y en todos los usuarios con acceso a la consola.
- Eliminar llaves de acceso de larga duración y preferir roles con credenciales temporales. Las llaves que deban existir se rotan con frecuencia.
- Nada de secretos en el código: revisar repositorios, archivos de configuración y variables expuestas, y llevar las llaves a un gestor de secretos.
- Mínimo privilegio: cada usuario, servicio o integración tiene solo los permisos que necesita, ni uno más.
- Monitoreo activo: registros de actividad encendidos, alertas de comportamiento anómalo y revisión periódica de quién accede y desde dónde.
- Alertas de facturación: un pico de gasto inesperado suele ser la primera señal visible de una cuenta comprometida.
Si su empresa trabaja con un proveedor externo que administra la nube, la pregunta concreta es: ¿quién tiene llaves de nuestra cuenta de AWS, con qué permisos y cuándo se rotaron por última vez? Si nadie puede responder en minutos, ahí está la tarea pendiente.
La otra cara: sus propios agentes de IA también manejan llaves
Esta noticia deja una lección que va más allá de la defensa. Cada vez más empresas colombianas conectan agentes de IA a su operación: atención por WhatsApp, consultas al ERP, registro de ventas en el POS, generación de reportes. Para funcionar, esos agentes necesitan credenciales. Si se configuran con permisos amplios o con llaves guardadas sin cuidado, se convierten en un punto de entrada atractivo.
La regla es la misma que para cualquier sistema: un agente que consulta inventario no necesita permiso para borrar bases de datos. Diseñar la integración con permisos acotados, secretos bien guardados y registro de cada acción es parte de un buen desarrollo de software con IA, no un extra opcional. En GABOTRIX partimos de ese principio: un agente que opera el negocio solo debe poder hacer lo que el negocio le autoriza.
Preguntas frecuentes
¿Qué es AntiFox y por qué aparece en ataques contra AWS?
Según BleepingComputer, AntiFox es el nombre de los agentes de IA que hay atacantes usando en campañas para robar credenciales de AWS. Los detalles técnicos sobre su funcionamiento todavía no se conocen del todo. Lo relevante para una empresa es que confirma el uso de agentes de IA para automatizar ataques contra la nube.
¿Mi pyme corre riesgo si usa AWS solo para una página web o una tienda en línea?
Sí, porque el tamaño ya no es una protección cuando los ataques se automatizan. Incluso una cuenta pequeña puede usarse para generar costos, robar datos de clientes o tumbar la tienda. Activar MFA, revisar las llaves de acceso y configurar alertas de facturación son pasos que cualquier pyme puede dar esta misma semana.
¿Es seguro implementar agentes de IA en mi empresa después de noticias como esta?
Sí, siempre que se implementen con criterios de seguridad desde el diseño. El riesgo no está en el agente en sí, sino en darle permisos excesivos o manejar mal sus credenciales. Un agente bien construido tiene acceso mínimo, deja registro de lo que hace y usa secretos protegidos.
Si quiere revisar cómo se conectan sus sistemas, su nube y sus agentes de IA sin abrir puertas innecesarias, conversemos sobre la seguridad de su operación.